Ce qui s'est passé
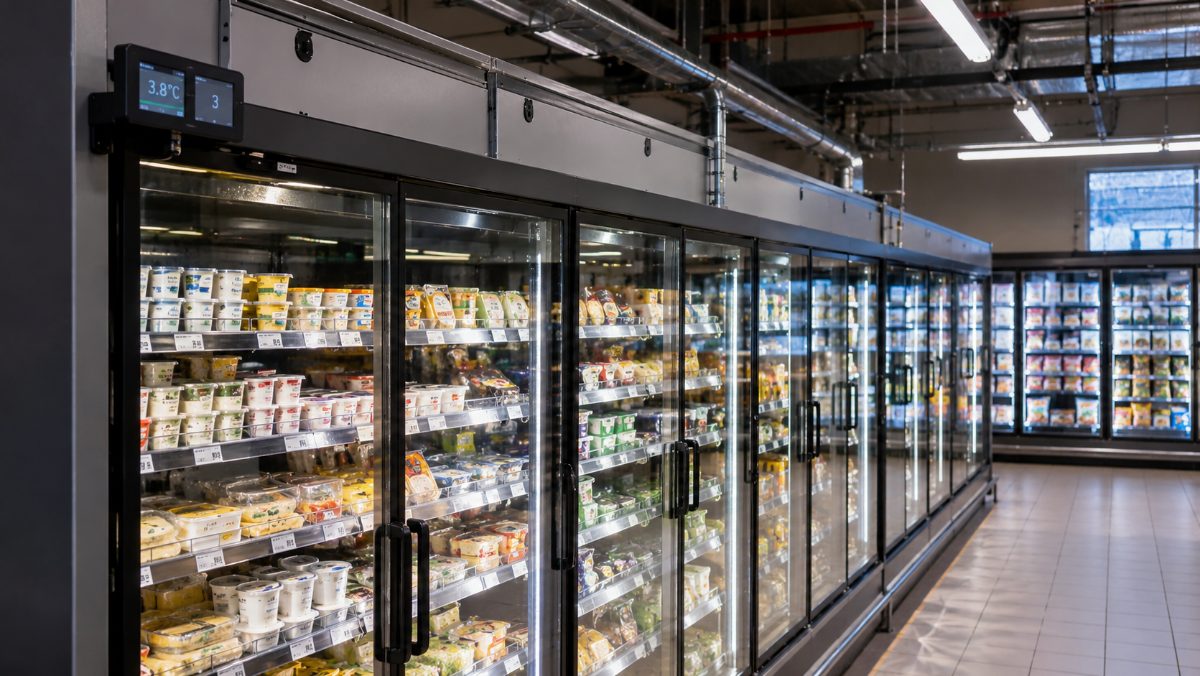
Intermarché et Netto (au moins 300 magasins), Coopérative U, Carrefour, Monoprix, E.Leclerc : les pirates ont visé les systèmes qui règlent la température des frigos, fournis par un fabricant danois. Selon BFMTV, ils ont lancé à distance un dégivrage forcé. Les magasins ont dû jeter les produits pour respecter la chaîne du froid1.
Le fabricant explique que la plupart des appareils touchés étaient anciens et ne recevaient plus de mises à jour de sécurité. Le parquet de Paris a ouvert une enquête et l'ANSSI, l'agence nationale de la cybersécurité, a été saisie1.
Comment était-ce possible ?
Pas besoin d'être un génie de l'informatique. Selon le directeur général de l'ANSSI, Vincent Strubel, les pirates ont profité d'erreurs de sécurité de base2 :
- les machines étaient visibles sur internet : n'importe qui pouvait les trouver ;
- on pouvait les piloter à distance sans protection sérieuse ;
- les mots de passe étaient faibles.
Trouver ces machines prend quelques minutes avec des outils de recherche spécialisés. « Il suffit d'être visible », résume un chercheur en sécurité. Et beaucoup ne sont jamais mises à jour, parce qu'on a peur de casser quelque chose2. Quand le même équipement est installé dans des centaines de magasins, une seule faiblesse les touche tous à la fois2.
La loi devient plus exigeante
Avec le Cyber Resilience Act européen, les fabricants de produits connectés doivent déjà signaler les failles exploitées depuis le 11 septembre 2026. À partir du 11 décembre 2027, ils devront corriger les failles de leurs produits pendant toute leur durée de vie3. Une machine qu'on ne sait pas mettre à jour à distance devient un vrai risque.
Chez Arkipelis, la sécurité est prévue dès le départ
Distributeurs, frigos, fontaines, bornes : nos machines connectées sont protégées dès leur fabrication. Les erreurs qui ont permis l'attaque des chambres froides, nous les avons écartées dès la conception :
Visibles
Les machines se trouvaient sur internet.
Nos machines ne sont pas visibles sur internet
Personne ne peut s'y connecter de l'extérieur. C'est la machine qui contacte notre plateforme, jamais l'inverse.
Mal protégées
On pouvait les piloter à distance sans contrôle sérieux.
Seules les bonnes personnes peuvent intervenir
Toute intervention à distance passe par notre plateforme, avec un accès personnel et temporaire. Chaque action est enregistrée.
Mots de passe
Des mots de passe faibles, faciles à deviner.
Pas de mot de passe à voler
Chaque machine a sa propre clé de sécurité, créée à sa fabrication, qui ne sort jamais de la machine. Les accès se renouvellent automatiquement.
Pas à jour
Des machines jamais mises à jour, par peur de casser.
Des mises à jour sans risque
Tout le parc se met à jour depuis le bureau. On commence par une machine test ; en cas de problème, retour automatique à la version précédente.
Piratées
Une machine attaquée reste dans le parc.
Une machine coupée en un clic
Une machine volée ou suspecte est déconnectée immédiatement. L'état de chaque machine se voit en direct, et une alerte prévient si l'une d'elles ne répond plus.
Côté données, chaque client ne voit que ce qui le concerne. Côté paiement, aucun numéro de carte bancaire n'est conservé sur la plateforme.
Il y aura d'autres attaques. La vraie question est simple : si quelqu'un cherche vos machines sur internet, que trouvera-t-il ? Chez Arkipelis, nous faisons en sorte qu'il ne trouve rien.
Sources
- France 24 (avec AFP), « Les réfrigérateurs de centaines de supermarchés français victimes d'une cyberattaque », 12 octobre 2026 (france24.com).
- Tom's Guide, « Après la cyberattaque des supermarchés, les experts craignent le pire », 27 octobre 2026 (tomsguide.fr).
- Commission européenne, « Cyber Resilience Act » (digital-strategy.ec.europa.eu).